Oleh: Tjahyo Tamtomo, Indonesia Cyber Security Forum dan Pusat Studi Air Power Indonesia
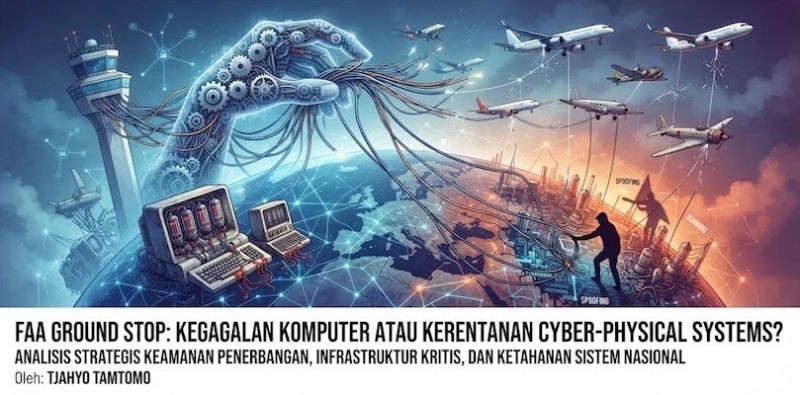
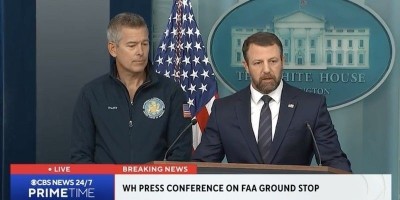
PENGHENTIAN keberangkatan penerbangan secara nasional (nationwide ground stop) oleh Federal Aviation Administration (FAA) Amerika Serikat pada 13 November 2026 merupakan peringatan mengenai kerentanan infrastruktur penerbangan modern. Gangguan telekomunikasi pada jaringan pengendalian lalu lintas udara menyebabkan ribuan penerbangan tertunda atau dibatalkan. Pemerintah Amerika menyatakan belum menemukan indikasi serangan siber, tetapi kemungkinan tersebut belum dikesampingkan (Reuters, 2026; The Washington Post, 2026).
Hipotesis mengenai ketidaksinkronan komputer baru dengan teknologi lama (legacy systems) masuk akal. Modernisasi sistem penerbangan menghadapi persoalan interoperabilitas, kompatibilitas protokol, migrasi perangkat lunak, serta ketergantungan antarsistem. Namun, menjelaskan insiden ini semata-mata sebagai kerusakan komputer berpotensi mengabaikan dimensi keamanan yang lebih kompleks.
Literatur mutakhir menempatkan infrastruktur penerbangan dalam kerangka Cyber-Physical Systems (CPS), yakni integrasi komputasi, komunikasi, sensor, manusia, dan proses fisik. NIST menegaskan bahwa keamanan teknologi operasional tidak cukup dinilai berdasarkan kerahasiaan informasi, melainkan juga integritas, ketersediaan, keandalan, dan keselamatan proses fisik (NIST SP 800-82 Rev.3, 2023).
Dalam pengendalian lalu lintas udara, jaringan komunikasi menghubungkan radar, sistem navigasi, pemrosesan data penerbangan, pengendali, dan pesawat. Gangguan digital dapat memengaruhi keputusan operasional tanpa harus merusak pesawat secara langsung. Karena itu, kegagalan komunikasi nasional harus dipahami sebagai potensi gangguan sistem siber-fisik, bukan sekadar persoalan teknologi informasi.
Kajian klasik yang tetap relevan menunjukkan bahwa kecelakaan sistem kompleks sering muncul dari interaksi antarkomponen, bukan kegagalan tunggal. Nancy Leveson mengembangkan Systems-Theoretic Accident Model and Processes (STAMP), yang memandang keselamatan sebagai persoalan pengendalian dan interaksi sistemik (Leveson, 2011). Pendekatan ini penting karena jaringan penerbangan modern tidak dapat dievaluasi hanya melalui pemeriksaan perangkat individual.
Charles Perrow sebelumnya menjelaskan bahwa sistem dengan kompleksitas tinggi dan keterkaitan erat (tight coupling) rentan mengalami kegagalan yang sulit diprediksi (Perrow, 1984). Dalam konteks FAA, gangguan lokal dapat berkembang menjadi cascading failure apabila berbagai pusat pengendalian bergantung pada infrastruktur komunikasi bersama.
Lebih jauh, teori interdependent critical infrastructures menunjukkan bagaimana gangguan satu jaringan dapat merambat menuju sistem lain melalui ketergantungan fisik, siber, geografis, dan organisasional (Rinaldi, Peerenboom & Kelly, 2001).
Karena itu, kemungkinan serangan siber terhadap CPS tidak boleh dikesampingkan sebelum investigasi forensik menyeluruh selesai.
Serangan terhadap sistem siber-fisik tidak selalu berbentuk ransomware atau pencurian informasi. Ancaman dapat melibatkan manipulasi konfigurasi jaringan, penyalahgunaan akses administratif, kompromi rantai pasok, perubahan perangkat lunak, atau gangguan integritas data. Kerangka MITRE ATT&CK for Industrial Control Systems menunjukkan bahwa manipulasi sistem operasional dapat menghasilkan kehilangan kendali, gangguan layanan, dan konsekuensi fisik (MITRE ATT&CK for ICS, 2026).
Namun, gejala tersebut juga dapat muncul akibat kesalahan manusia atau kegagalan teknis biasa. Dengan demikian, kesamaan dampak tidak membuktikan kesamaan penyebab.
Laporan Government Accountability Office Juli 2026 mengidentifikasi kelemahan dalam implementasi strategi keamanan siber FAA, termasuk tata kelola dan pelaporan pembiayaan. Laporan September 2026 selanjutnya menemukan kekurangan penilaian risiko dan kemampuan pemantauan terhadap ancaman komunikasi penerbangan, termasuk spoofing dan jamming (GAO-26-107693, 2026; GAO-26-108439, 2026).
Temuan tersebut tidak membuktikan adanya serangan dalam insiden November, tetapi memperkuat alasan untuk mempertahankan hipotesis keamanan siber selama investigasi berlangsung.
Perspektif resilience engineering juga relevan. Erik Hollnagel menekankan bahwa keselamatan bukan hanya kemampuan mencegah kegagalan, melainkan kemampuan sistem menyesuaikan diri dan mempertahankan fungsi ketika menghadapi kondisi tidak terduga (Hollnagel, 2014).
Bagi Indonesia, pelajarannya sangat penting. AirNav Indonesia, jaringan pertahanan udara TNI AU, dan arsitektur C6ISTAR semakin mengandalkan integrasi sistem digital. Modernisasi perlu disertai pengujian interoperabilitas, segmentasi jaringan, komunikasi cadangan independen, serta kemampuan mempertahankan operasi minimum.
Pendekatan digital twin, simulasi agent-based modelling, dan analisis kegagalan berantai dapat digunakan untuk menguji ketahanan sistem sebelum gangguan benar-benar terjadi.
Akhirnya, pertanyaan strategisnya bukan hanya apakah FAA mengalami cyberattack, melainkan apakah arsitektur Cyber-Physical Systems mampu menghadapi kesalahan teknis, kegagalan integrasi, maupun serangan disengaja.
Tidak ditemukannya indikasi serangan siber bukanlah bukti definitif bahwa serangan tidak terjadi. Demikian pula, adanya kerentanan CPS bukan bukti bahwa sistem telah diserang.
Justru di sinilah pentingnya investigasi berbasis bukti: memisahkan penyebab langsung, akar kelemahan sistemik, dan kemungkinan tindakan berbahaya, sebelum menarik kesimpulan mengenai keamanan nasional. 

KOMENTAR ANDA